TL;DR: Passwordless authentication adalah metode autentikasi yang memverifikasi identitas pengguna tanpa mengandalkan password atau OTP sebagai mekanisme utama. Sebagai gantinya, pendekatan ini menggunakan biometrik, passkey, atau perangkat tepercaya (trusted device) untuk melindungi mobile banking.
---
Jika dulu fraud terhadap keamanan digital berfokus pada pencurian password atau phishing sederhana, kini pelaku memanfaatkan malware untuk mengakses perangkat, mencegat OTP, hingga mengambil alih akun.
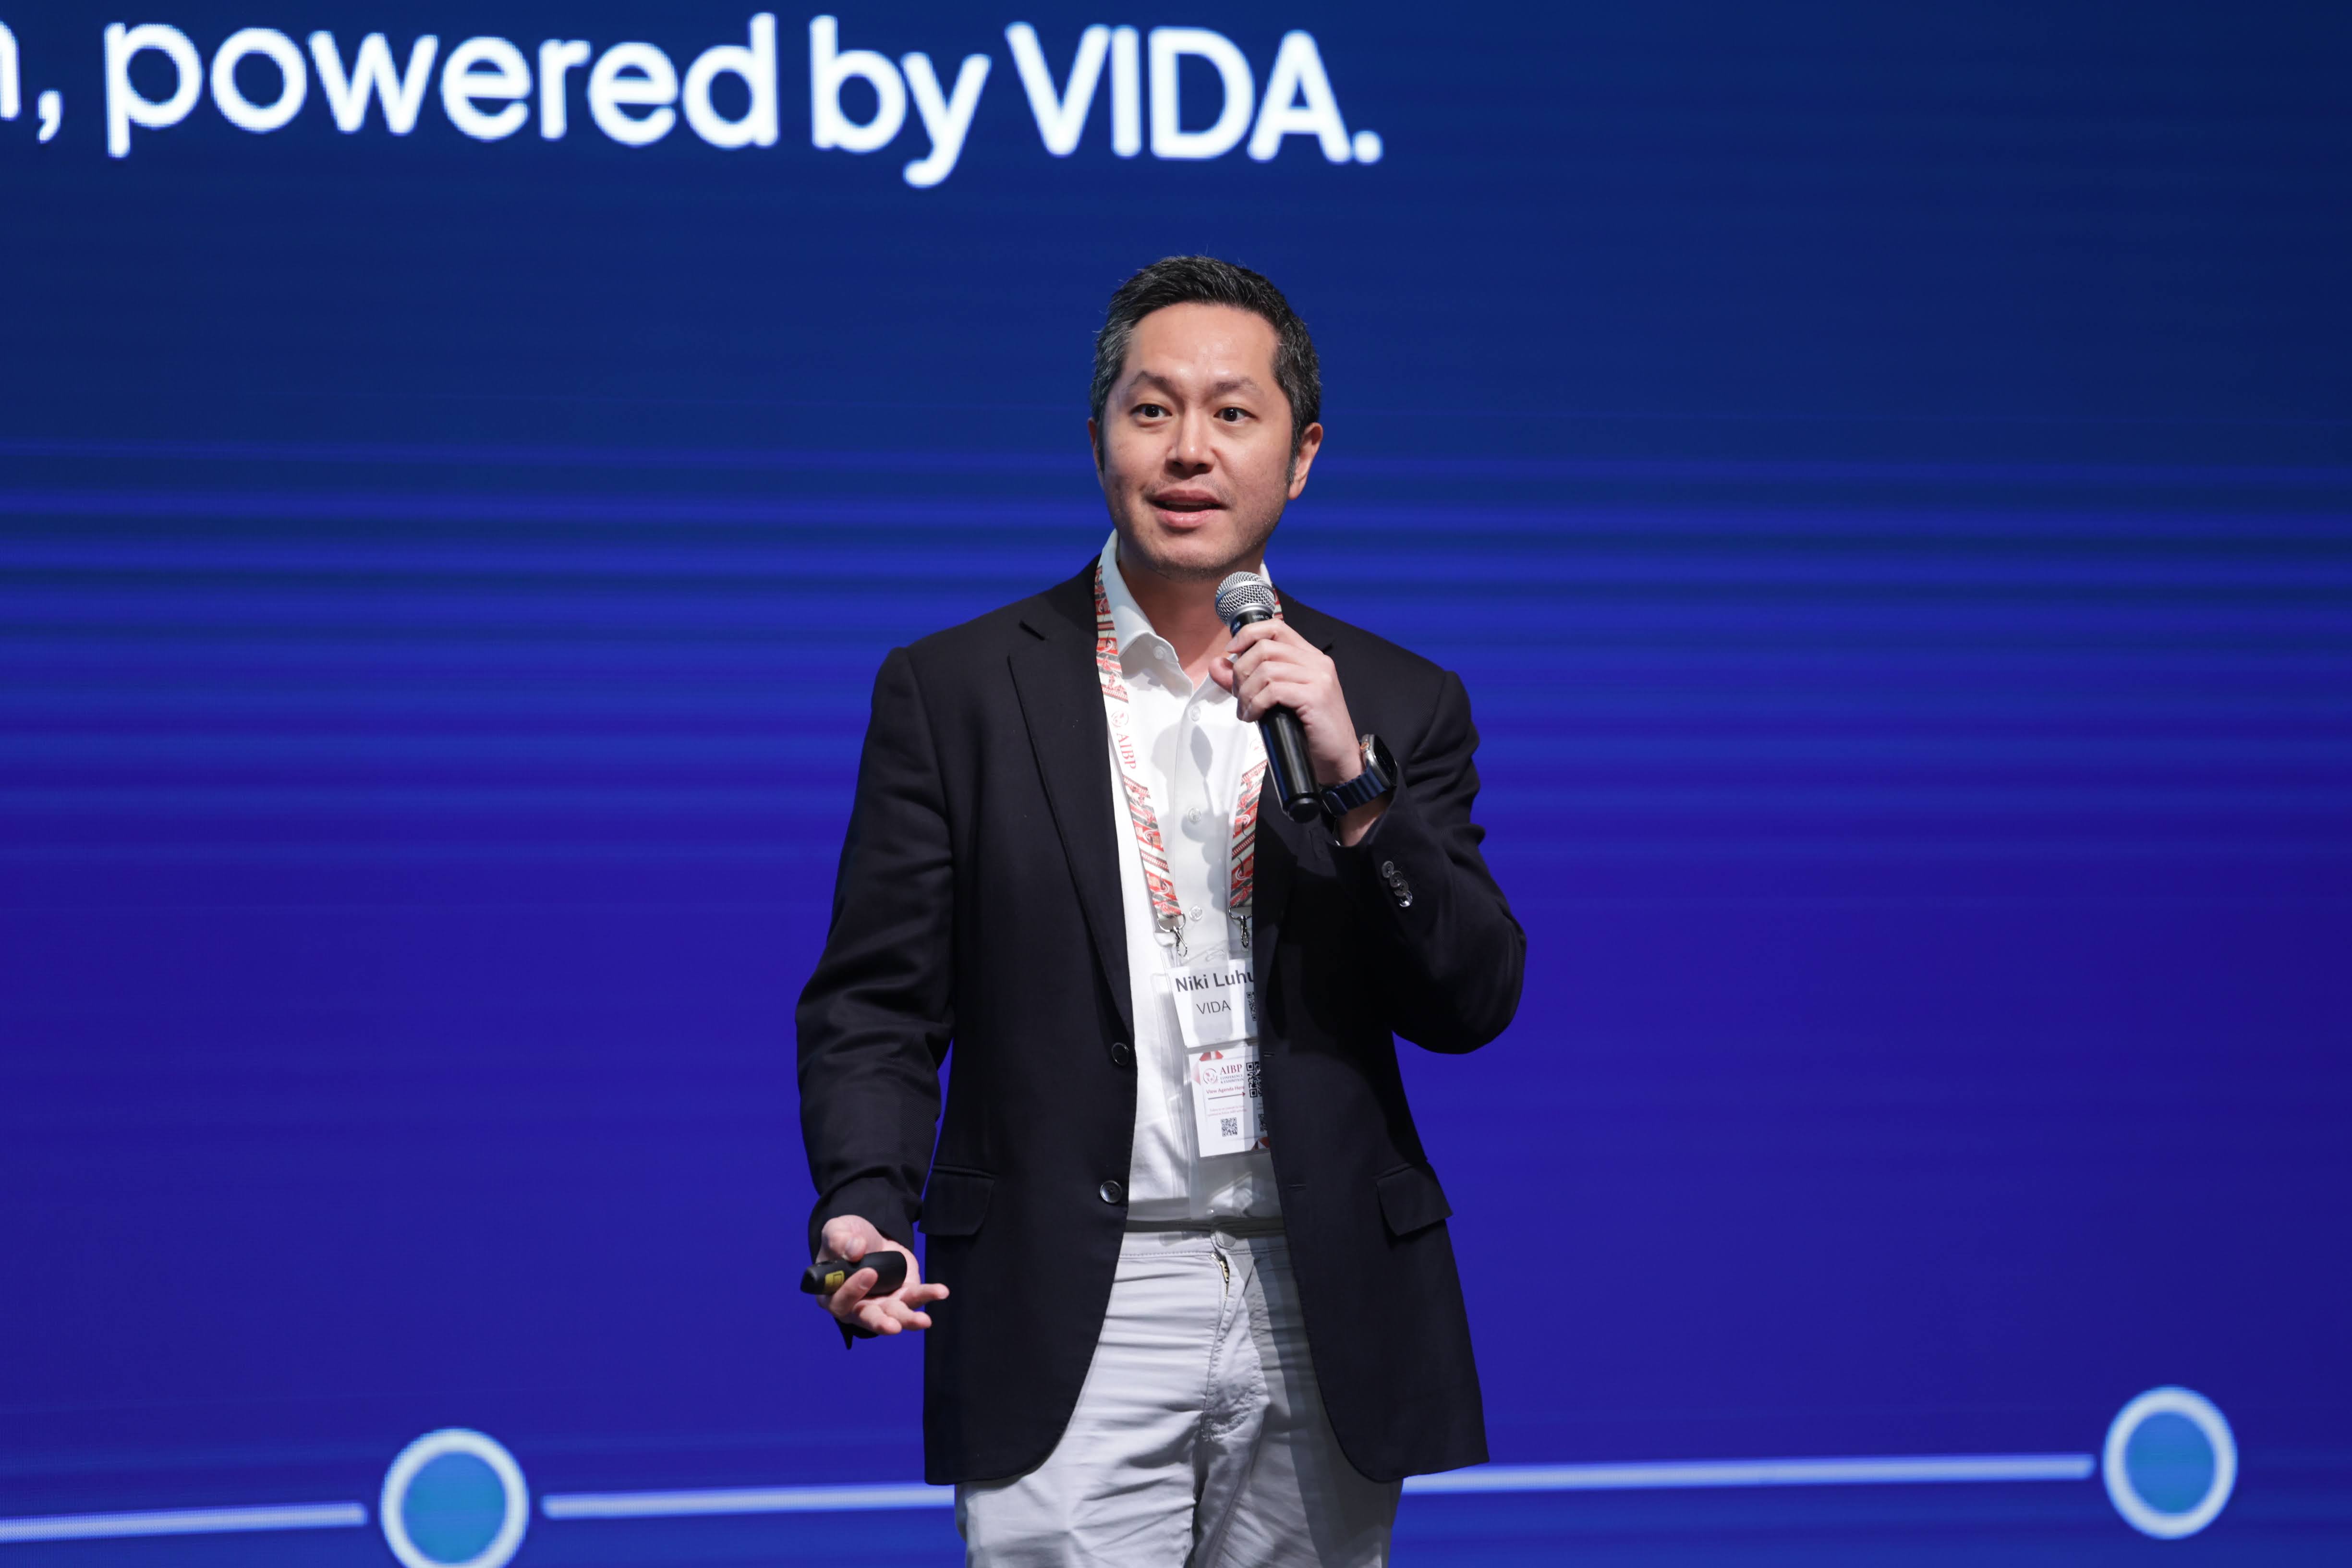
Dalam keynote di AIBP Conference and Exhibition Malaysia 2026, Founder dan Group CEO VIDA, Niki Luhur, memberikan contoh nyata bagaimana fraud modern bekerja menjadi serangkaian operasi terorganisir lintas negara.
Serangan dimulai ketika korban mengunduh aplikasi berbahaya atau mengakses tautan phishing. Setelah perangkat berhasil dikuasai, malware dapat mencegat OTP, mengambil alih sesi mobile banking yang sudah terautentikasi, atau menjalankan transaksi tanpa sepengetahuan pengguna.
Dana yang berhasil dicuri kemudian dipindahkan ke rekening perantara (mule account), diteruskan ke beberapa rekening lain, lalu dikonversi menjadi aset kripto agar semakin sulit dilacak dan dikembalikan.
Rangkaian penipuan ini dimulai dari cara yang cukup sederhana: Pencurian OTP. Selama bertahun-tahun, password dan OTP menjadi fondasi autentikasi identitas. Namun, OTP adalah metode autentikasi usang yang sudah berusia 30 tahun lebih. Sementara, metode fraud terus berevolusi, terlebih dengan penggunaan AI yang semakin masif.
Berikut tiga asumsi terkait OTP dan metode autentikasi yang sudah saatnya ditinggalkan.
Asumsi Bahwa OTP Hanya Bisa Diakses Pemilik Akun
OTP adalah sebuah "shared secret," yaitu kode yang dikirim melalui SMS atau aplikasi pesan dan bisa dibaca oleh siapa saja yang memiliki akses ke perangkat atau jaringan tersebut. Hal ini menjadi tidak berlaku ketika malware berhasil disusupkan.
Malware dapat membaca SMS OTP, mengambil alih notifikasi, atau mengeksploitasi perangkat yang telah dikompromikan. Bahkan ketika pengguna memasukkan OTP yang benar, penyerang tetap dapat mengambil alih akun (account takeover) jika perangkat atau sesi pengguna telah berhasil dikuasai.
Asumsi Bahwa Autentikasi Selesai Setelah Pengguna Login
Mitos yang masih banyak dipercaya: jika seseorang sudah berhasil login, berarti orang tersebut adalah pemilik akun yang sah. Padahal, login hanya membuktikan siapa yang membuka akun pada satu titik waktu. Login tidak membuktikan siapa yang mengoperasikan akun saat ini.
Sesi yang sudah terautentikasi bisa dibajak, dialihkan, atau diserahkan ke mule account, yaitu pihak ketiga yang menggunakan akun curian untuk memindahkan dana. Proses KYC pada saat onboarding hanya memverifikasi identitas sekali. Setelah itu, tidak ada jaminan bahwa orang yang mengoperasikan akun masih orang yang sama.
Untuk mengatasi ini, diperlukan autentikasi yang bersifat berkelanjutan (continuous authentication), yakni pendekatan yang terus memverifikasi identitas pengguna selama sesi berlangsung, bukan hanya saat login. Setiap tindakan berisiko tinggi, seperti transaksi dengan nominal tinggi atau pemulihan akun harus diverifikasi ulang menggunakan biometrik yang cocok dengan identitas terdaftar.
Asumsi Bahwa Autentikasi Selesai Setelah Biometrik Disetujui
Autentikasi biometrik memainkan peran penting untuk memastikan identitas pengguna yang sah. Namun, ancaman fraud saat ini tidak selalu berhenti pada proses autentikasi. Pada skenario tertentu, malware dapat memanipulasi detail transaksi setelah pengguna berhasil melakukan autentikasi.
Untuk mengatasi hal ini, diperlukan mekanisme yang memastikan pengguna menyetujui transaksi yang benar-benar akan dieksekusi. Prinsip ini dikenal sebagai What You See Is What You Sign (WYSIWYS), yaitu setiap transaksi ditandatangani secara kriptografis berdasarkan detail transaksi yang sebenarnya. Apabila terjadi perubahan setelah persetujuan diberikan, tanda tangan menjadi tidak valid sehingga transaksi dapat dibatalkan.
Untuk autentikasi biometrik sendiri, pastikan memiliki liveness detection dan dikombinasikan dengan autentikasi berbasis perangkat (trusted device). Inilah yang disebut autentikasi tanpa password atau passwordless authentication.
Apa Solusi Autentikasi Tanpa Password untuk Mobile Banking?
Passwordless authentication adalah metode autentikasi yang memverifikasi identitas pengguna tanpa mengandalkan password atau OTP sebagai mekanisme utama. Sebagai gantinya, pendekatan ini menggunakan biometrik atau perangkat tepercaya (trusted device) yang jauh lebih sulit dicuri, dipalsukan, atau disalahgunakan oleh pelaku fraud.
VIDA menawarkan solusi autentikasi yang lebih aman dan tahan terhadap phishing:
VIDA PhoneToken menggunakan teknologi Public Key Infrastructure (PKI) untuk mengikat identitas pengguna dengan perangkat yang digunakan. Tanpa OTP, proses autentikasi tetap aman karena hanya perangkat yang terdaftar yang dapat digunakan untuk login.
2. VIDA FaceToken
VIDA FaceToken menggabungkan liveness detection, face matching, dan device authentication untuk memastikan hanya wajah asli yang bisa mengakses akun. Dengan kedua solusi ini, proses login dan transaksi tidak lagi bergantung pada OTP yang bisa disalahgunakan.
Autentikasi ini membantu mengurangi risiko phishing, pencurian kredensial, hingga account takeover karena tidak lagi bergantung pada informasi yang dapat dicuri atau disalahgunakan.
Passwordless authentication menghadirkan mekanisme metode autentikasi yang lebih tahan terhadap modus fraud modern tanpa mengorbankan pengalaman login yang lebih praktis.
"Tidak harus ada trade-off antara keamanan dan pengalaman pengguna. Dengan arsitektur autentikasi yang tepat, institusi keuangan bisa memberikan keduanya," tegas Niki.