Apa Itu Kebocoran Data?
Kebocoran data (data breach) adalah insiden di mana informasi sensitif, rahasia, atau dilindungi diakses, disalin, dikirimkan, atau digunakan oleh pihak yang tidak berwenang. Insiden ini bisa terjadi secara sengaja misalnya melalui serangan siber maupun tidak sengaja, seperti kesalahan konfigurasi sistem atau kelalaian karyawan.
Dalam konteks bisnis digital di Indonesia, kebocoran data menjadi salah satu risiko paling serius. Data yang bocor dapat mencakup informasi pribadi pelanggan, data keuangan, kredensial akses, hingga rahasia dagang perusahaan. Dampaknya tidak hanya finansial, tetapi juga reputasi dan hukum terutama sejak diberlakukannya Undang-Undang Perlindungan Data Pribadi (UU PDP).
Jenis-Jenis Kebocoran Data
Kebocoran data dapat diklasifikasikan berdasarkan sumber dan metode terjadinya. Memahami jenis-jenis ini penting agar organisasi dapat menyusun strategi pencegahan yang tepat.
1. Kebocoran Data Akibat Serangan Eksternal
Ini adalah jenis yang paling sering menjadi berita: serangan siber yang dirancang untuk mencuri data. Metode umum meliputi phishing, malware, ransomware, SQL injection, dan serangan brute force terhadap sistem autentikasi. Pelaku bisa berupa individu, kelompok hacker, hingga sindikat kejahatan siber yang terorganisir.
2. Kebocoran Data Akibat Faktor Internal
Tidak semua kebocoran data berasal dari luar. Karyawan yang lalai, mantan karyawan yang masih memiliki akses, atau pihak internal yang sengaja membocorkan data (insider threat) juga menjadi sumber risiko yang signifikan. Menurut berbagai studi global, faktor internal berkontribusi pada lebih dari 30% insiden kebocoran data.
3. Kebocoran Data Akibat Kelemahan Sistem
Konfigurasi server yang salah, database yang tidak terenkripsi, API yang tidak aman, atau software yang belum diperbarui (unpatched vulnerabilities) dapat menciptakan celah yang dieksploitasi. Banyak kasus kebocoran data besar berasal dari kesalahan teknis yang sebenarnya bisa dicegah.
Penyebab Utama Kebocoran Data di Indonesia
Indonesia mengalami lonjakan insiden kebocoran data dalam beberapa tahun terakhir. Beberapa penyebab utama yang perlu diwaspadai:
- Rendahnya kesadaran keamanan siber di kalangan karyawan dan pengguna akhir
- Penggunaan password yang lemah dan tidak adanya autentikasi berlapis
- Sistem legacy yang belum diperbarui dan rentan terhadap eksploitasi
- Kurangnya investasi dalam infrastruktur keamanan siber
- Pertumbuhan digitalisasi yang cepat tanpa diimbangi kematangan keamanan
- Maraknya serangan social engineering yang menargetkan karyawan dengan akses istimewa
Dampak Kebocoran Data bagi Bisnis dan Individu
Bagi Bisnis
- Kerugian finansial langsung: biaya investigasi, remediasi, kompensasi, dan potensi denda regulasi
- Kerusakan reputasi: hilangnya kepercayaan pelanggan yang sulit dipulihkan, penurunan brand value
- Gangguan operasional: downtime sistem, penghentian sementara layanan, dan biaya pemulihan
- Risiko hukum: tuntutan perdata dari pihak yang dirugikan dan sanksi dari regulator
Bagi Individu
- Pencurian identitas: data pribadi digunakan untuk membuka akun palsu, mengajukan pinjaman, atau melakukan transaksi ilegal
- Kerugian finansial: akses tidak sah ke rekening bank atau kartu kredit
- Privasi terancam: informasi pribadi tersebar luas dan dapat digunakan untuk pemerasan atau penipuan
Regulasi Perlindungan Data di Indonesia: UU PDP
Undang-Undang Perlindungan Data Pribadi (UU No. 27 Tahun 2022) menjadi tonggak penting dalam regulasi perlindungan data di Indonesia. UU PDP mengatur hak subjek data, kewajiban pengendali dan prosesor data, serta sanksi bagi pelanggaran.
Beberapa ketentuan kunci yang perlu diperhatikan bisnis:
- Kewajiban memberitahu subjek data dan lembaga terkait dalam waktu 3×24 jam setelah kebocoran terdeteksi
- Penunjukan Data Protection Officer (DPO) untuk organisasi tertentu
- Prinsip minimalisasi data: hanya mengumpulkan data yang benar-benar diperlukan
- Consent management: persetujuan eksplisit dari subjek data sebelum pengumpulan dan pemrosesan
- Sanksi administratif hingga 2% dari pendapatan tahunan untuk pelanggaran serius
Strategi Pencegahan Kebocoran Data
Pencegahan kebocoran data memerlukan pendekatan berlapis yang mencakup teknologi, proses, dan manusia. Berikut strategi yang dapat diterapkan:
1. Perkuat Sistem Autentikasi
Ganti password tradisional dengan autentikasi yang lebih kuat. Multi-factor authentication (MFA) yang menggabungkan sesuatu yang diketahui (password), dimiliki (device), dan melekat pada pengguna (biometrik) secara signifikan mengurangi risiko akses tidak sah.
2. Enkripsi Data End-to-End
Pastikan data terenkripsi baik saat dikirim (in transit) maupun saat disimpan (at rest). Bahkan jika data berhasil dicuri, enkripsi yang kuat membuat data tersebut tidak dapat dibaca tanpa kunci dekripsi.
3. Terapkan Prinsip Least Privilege
Berikan akses hanya sesuai kebutuhan pekerjaan. Lakukan review berkala terhadap hak akses dan segera cabut akses karyawan yang sudah tidak memerlukan.
4. Edukasi dan Pelatihan Karyawan
Karyawan adalah lini pertahanan pertama dan sekaligus titik lemah terbesar. Program security awareness training yang rutin dapat mengurangi risiko kebocoran akibat social engineering dan kelalaian.
5. Monitoring dan Deteksi Dini
Implementasikan sistem monitoring yang mampu mendeteksi aktivitas mencurigakan secara real-time. Security Information and Event Management (SIEM) dan threat intelligence dapat membantu mengidentifikasi potensi kebocoran sebelum terjadi.
Peran Autentikasi Identitas dalam Melindungi Data
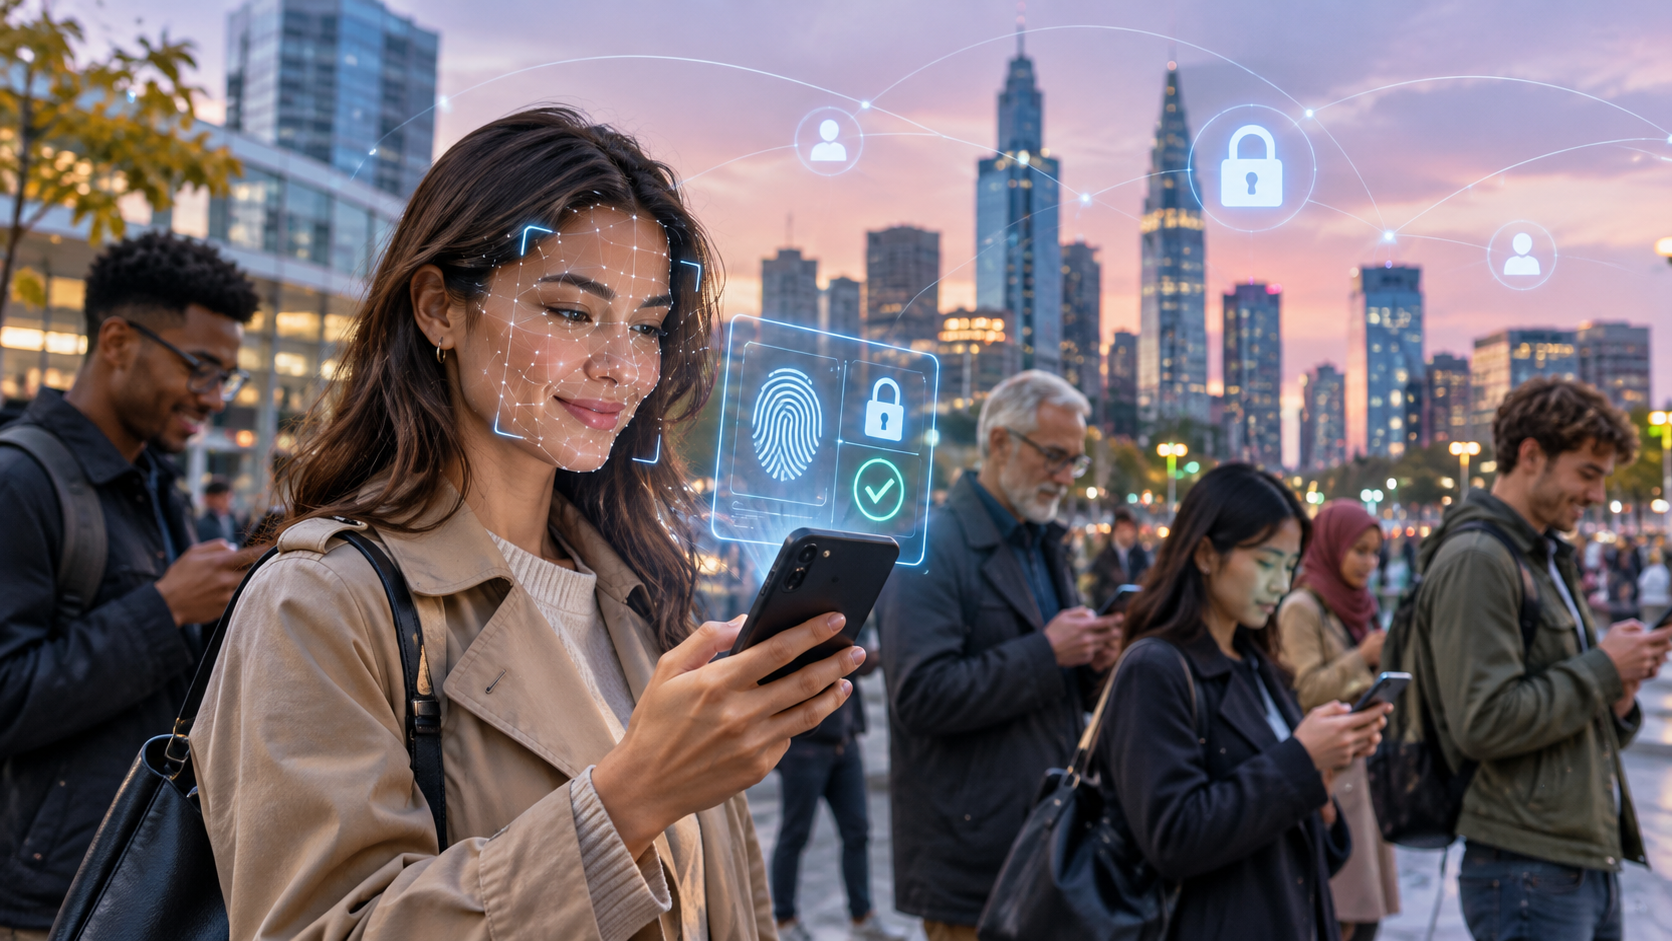
Salah satu akar masalah kebocoran data adalah lemahnya sistem autentikasi. Password yang dicuri melalui phishing atau credential stuffing memberikan akses langsung ke data sensitif. Oleh karena itu, banyak organisasi mulai beralih ke autentikasi berbasis biometrik yang jauh lebih sulit dipalsukan.
Teknologi autentikasi biometrik modern seperti face recognition yang dilengkapi liveness detection memastikan bahwa hanya pengguna asli yang dapat mengakses sistem. Liveness detection secara khusus dirancang untuk mencegah serangan presentasi (foto, video, topeng) maupun serangan injeksi (deepfake yang diinjeksikan langsung ke API/SDK).
VIDA, sebagai Penyelenggara Sertifikasi Elektronik (PSrE) berlisensi di bawah Komdigi, mengembangkan teknologi liveness detection dengan akurasi 99,9% dalam mendeteksi presentation attack dan telah mencegah lebih dari 300.000 serangan injeksi. Dengan sertifikasi ISO 27001 dan iBeta Level 2, teknologi autentikasi biometrik semacam ini menjadi salah satu lapisan pertahanan paling efektif dalam mencegah akses tidak sah yang berujung pada kebocoran data.
Pendekatan ini menggantikan ketergantungan pada password dan OTP dua metode autentikasi yang telah terbukti rentan dengan autentikasi berbasis identitas yang jauh lebih tangguh terhadap serangan modern.
Kesimpulan
Kebocoran data bukan lagi pertanyaan 'apakah akan terjadi', melainkan 'kapan'. Di tengah pertumbuhan ekonomi digital Indonesia yang pesat, setiap organisasi perlu mengambil langkah proaktif untuk melindungi data mulai dari memperkuat autentikasi, mengenkripsi informasi sensitif, hingga membangun budaya keamanan siber di seluruh lini organisasi.
Dengan berlakunya UU PDP, perlindungan data bukan hanya kewajiban etis tetapi juga kewajiban hukum. Organisasi yang berinvestasi dalam pencegahan kebocoran data hari ini tidak hanya menghindari kerugian mereka membangun fondasi kepercayaan yang menjadi aset kompetitif jangka panjang.