TL;DR: Fake BTS adalah perangkat yang meniru pemancar seluler dengan tujuan mengirim SMS palsu untuk penipuan, seperti pencurian OTP. Namun, OTP yang dicuri lewat modus fake BTS ini seharusnya tidak otomatis cukup untuk membuka akun korban. Sudah saatnya kita berhenti menimpakan semua tanggung jawab ke kewaspadaan konsumen.
---
Fake BTS adalah perangkat yang menyamar sebagai Base Transceiver Station, atau menara jaringan seluler sungguhan, sehingga bisa menyisip ke jaringan komunikasi ponsel di sekitarnya dan mengirim SMS massal yang terlihat berasal dari sumber resmi. Dalam kasus yang baru dibongkar polisi di sekitar Jalan Sudirman, Jakarta, perangkat semacam ini mampu mengirim hingga 20.000 SMS phishing per hari, berisi pesan yang menyerupai komunikasi resmi bank. Korban yang mengikuti tautan di pesan itu diarahkan ke situs palsu dan diminta memasukkan PIN, OTP, atau nomor kartu kredit, data yang kemudian dipakai pelaku untuk mengambil alih akun korban.
Salah Infrastruktur atau Salah Korban?
Modus fake BTS memunculkan pertanyaan yang selama ini jarang diajukan terbuka, ketika pesan fraud sudah semeyakinkan ini, apakah konsumen sepenuhnya bersalah saat menjadi korban?
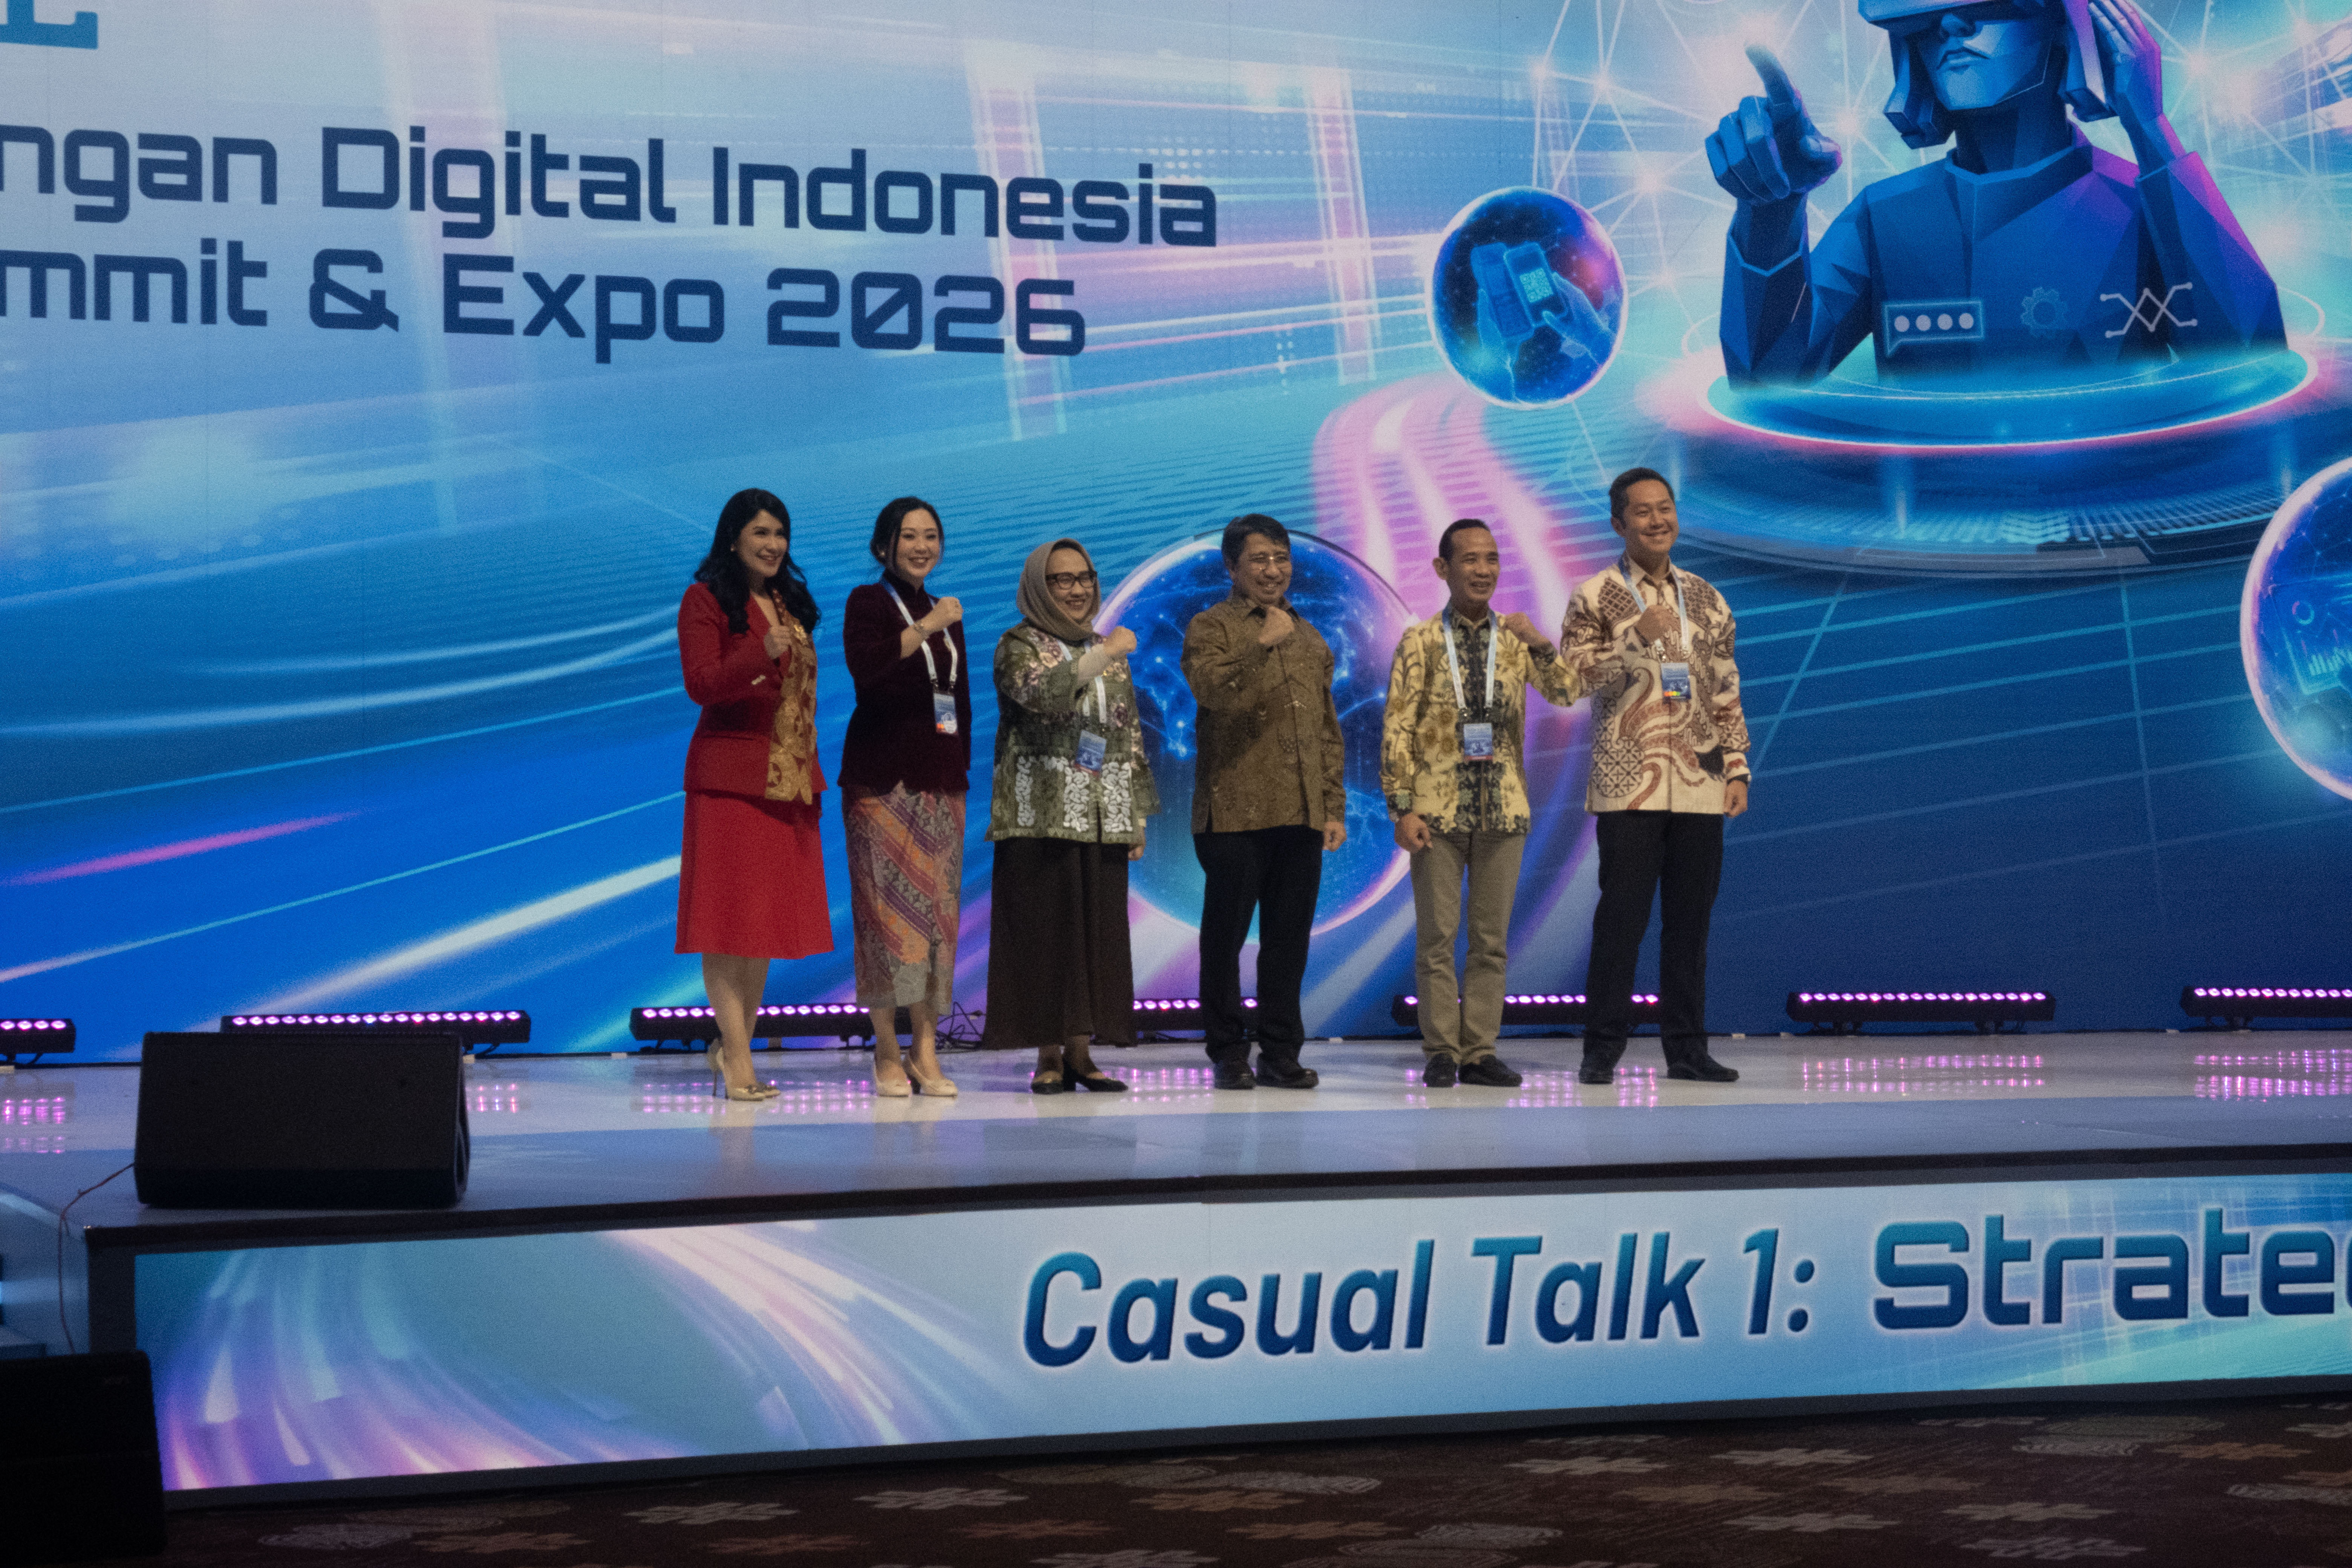
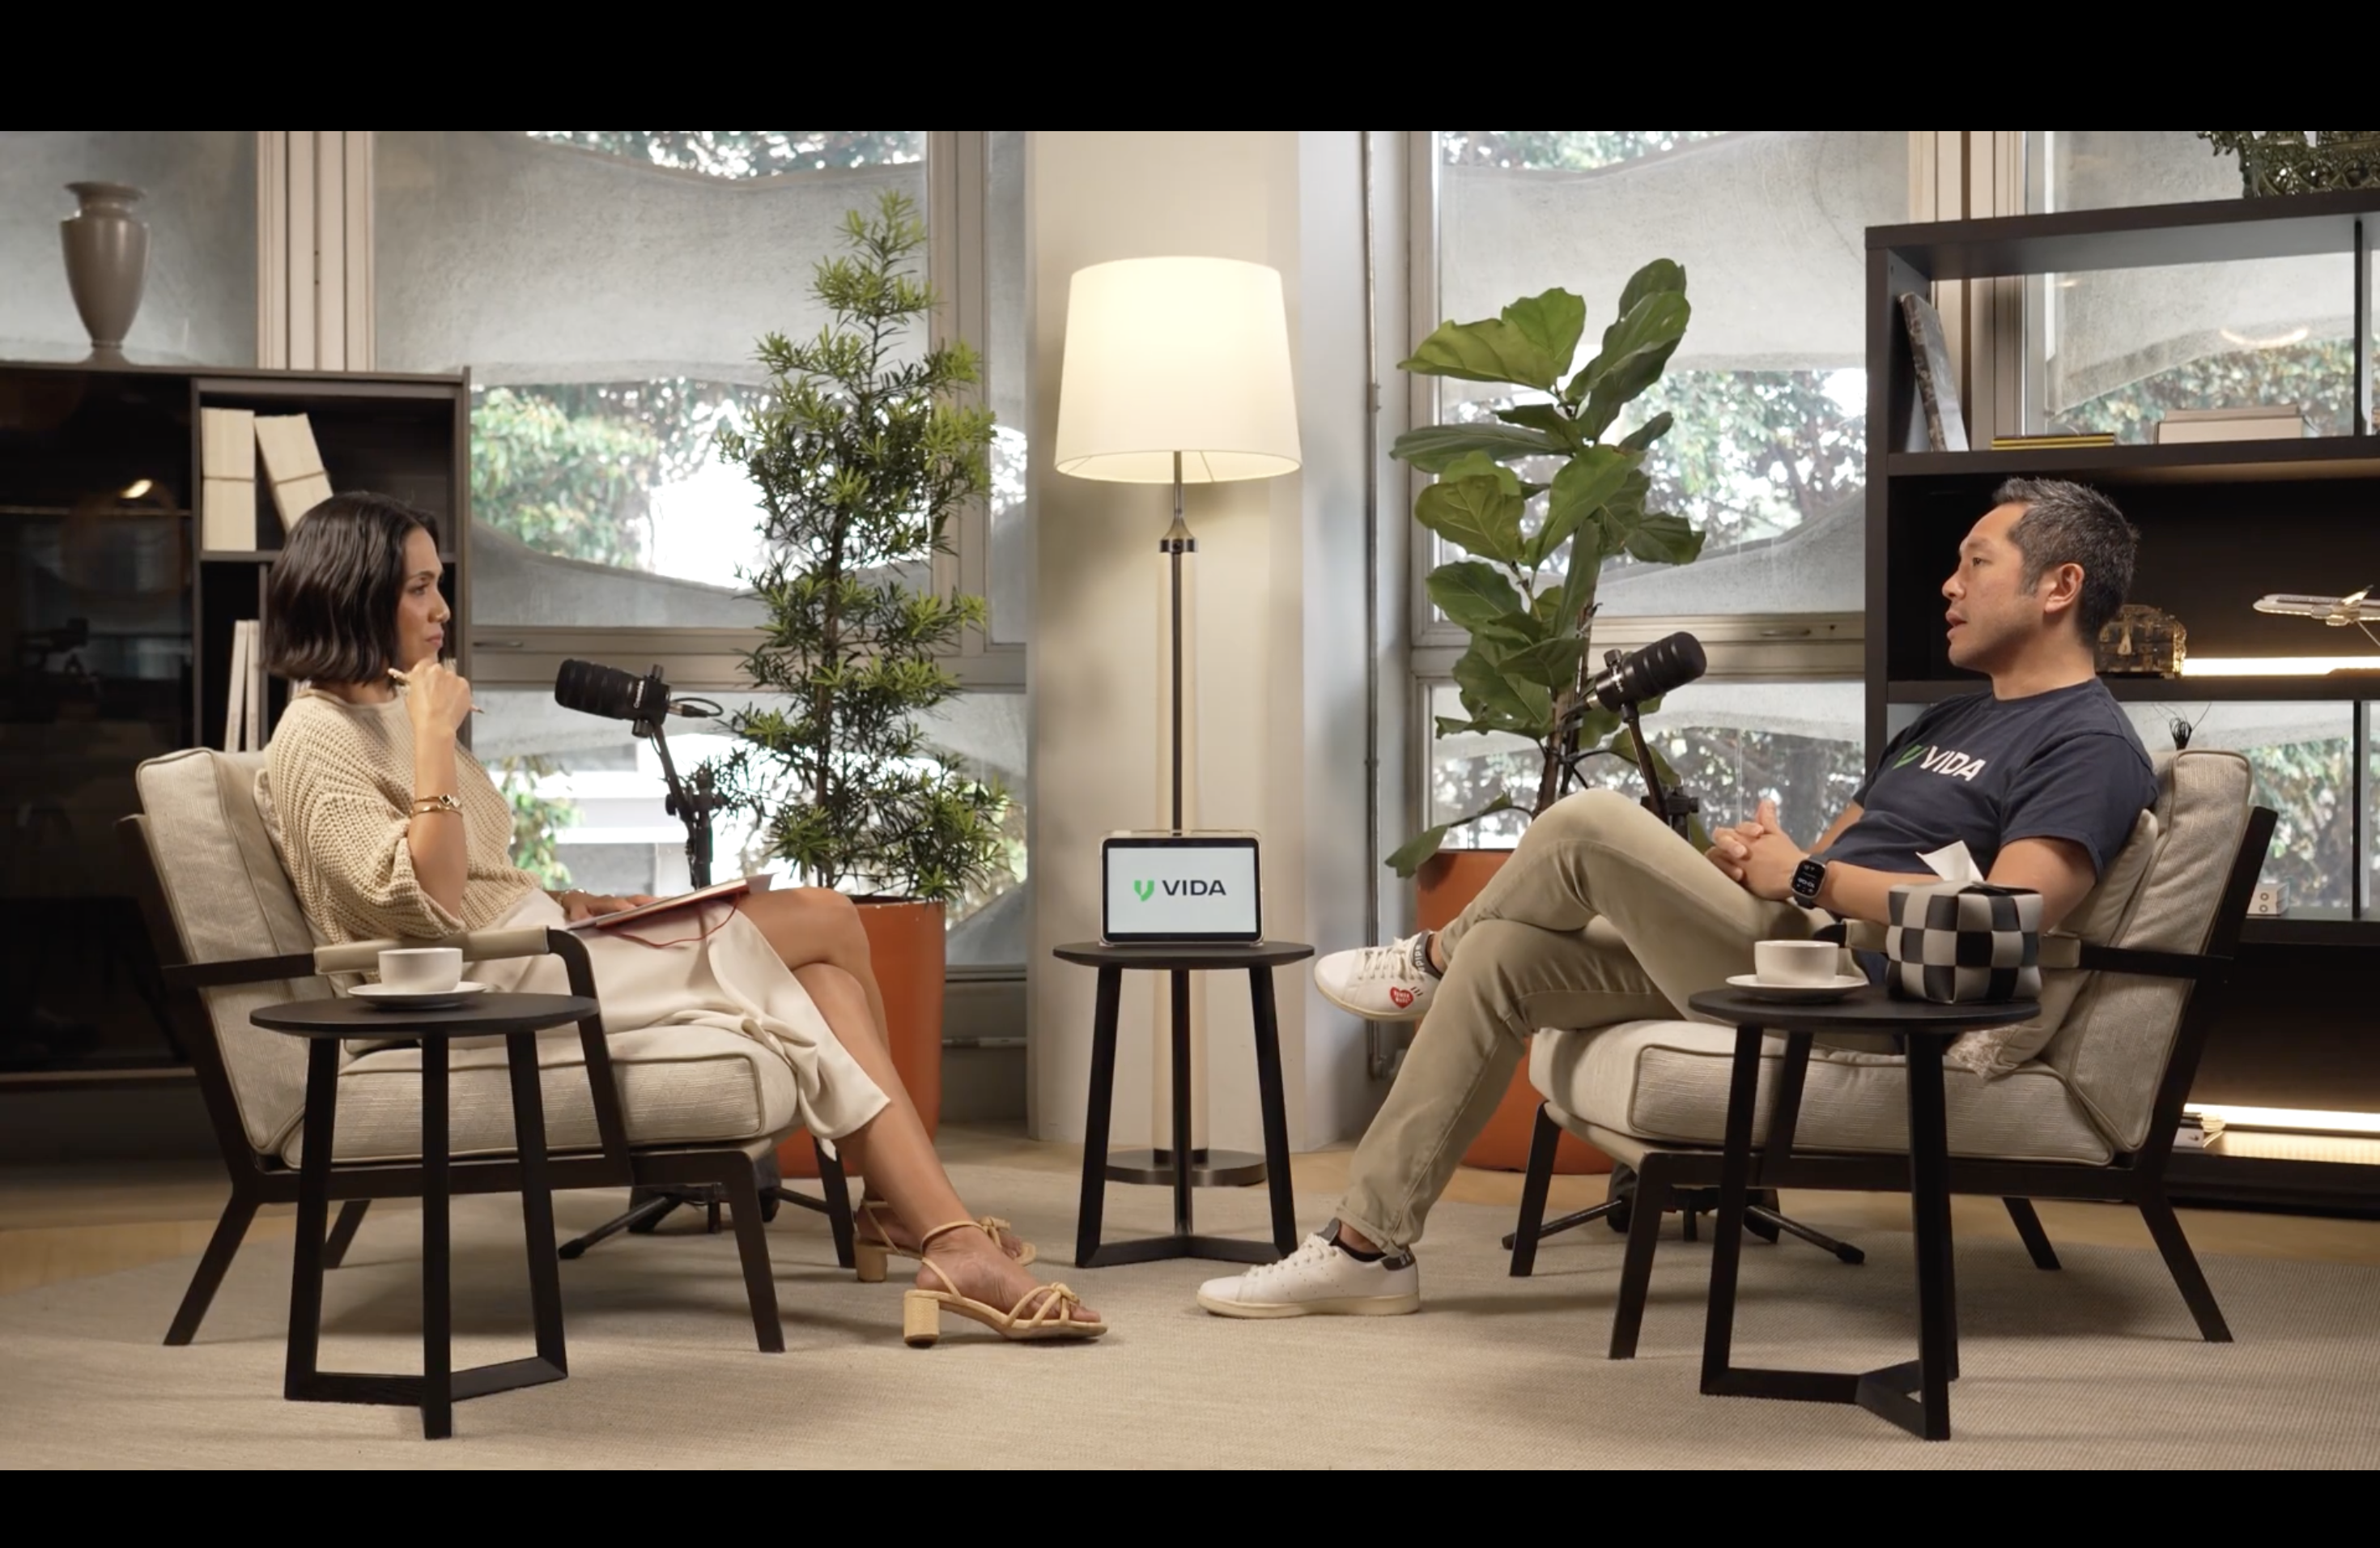
Founder dan Group CEO VIDA, Niki Luhur, mengajak audiens berpikir dalam podcast bersama jurnalis independen, Andini Effendi.
"Biasanya, kita sudah mengedukasi masyarakat agar tidak membagikan OTP. Tapi kalau banyak orang tetap menjadi korban dengan modus seperti ini, kita perlu bertanya kembali, apakah ini benar-benar kesalahan konsumen?" ujar Niki.
Bagi Niki, jawabannya mengarah ke tanggung jawab di sisi lembaga keuangan. Lembaga keuangan perlu memperkuat sistem keamanan agar OTP dan data yang dicuri tidak otomatis memberi pelaku akses ke akun korban.
Kenapa Autentikasi Dua Faktor Tidak Selalu Cukup?
Niki menambahkan, lembaga keuangan juga perlu memastikan bahwa OTP atau kredensial yang berhasil diperoleh pelaku tidak otomatis cukup untuk mengambil alih akun. Penerapan autentikasi dua faktor atau 2FA, misalnya, tidak serta-merta menjamin keamanan yang kuat. Tingkat perlindungannya bergantung pada faktor autentikasi yang digunakan dan kemampuannya memastikan bahwa akses memang dilakukan oleh pihak yang berhak, bukan sekadar siapa pun yang berhasil memasukkan kode yang benar.
Tiga Lapis Verifikasi yang Dibutuhkan
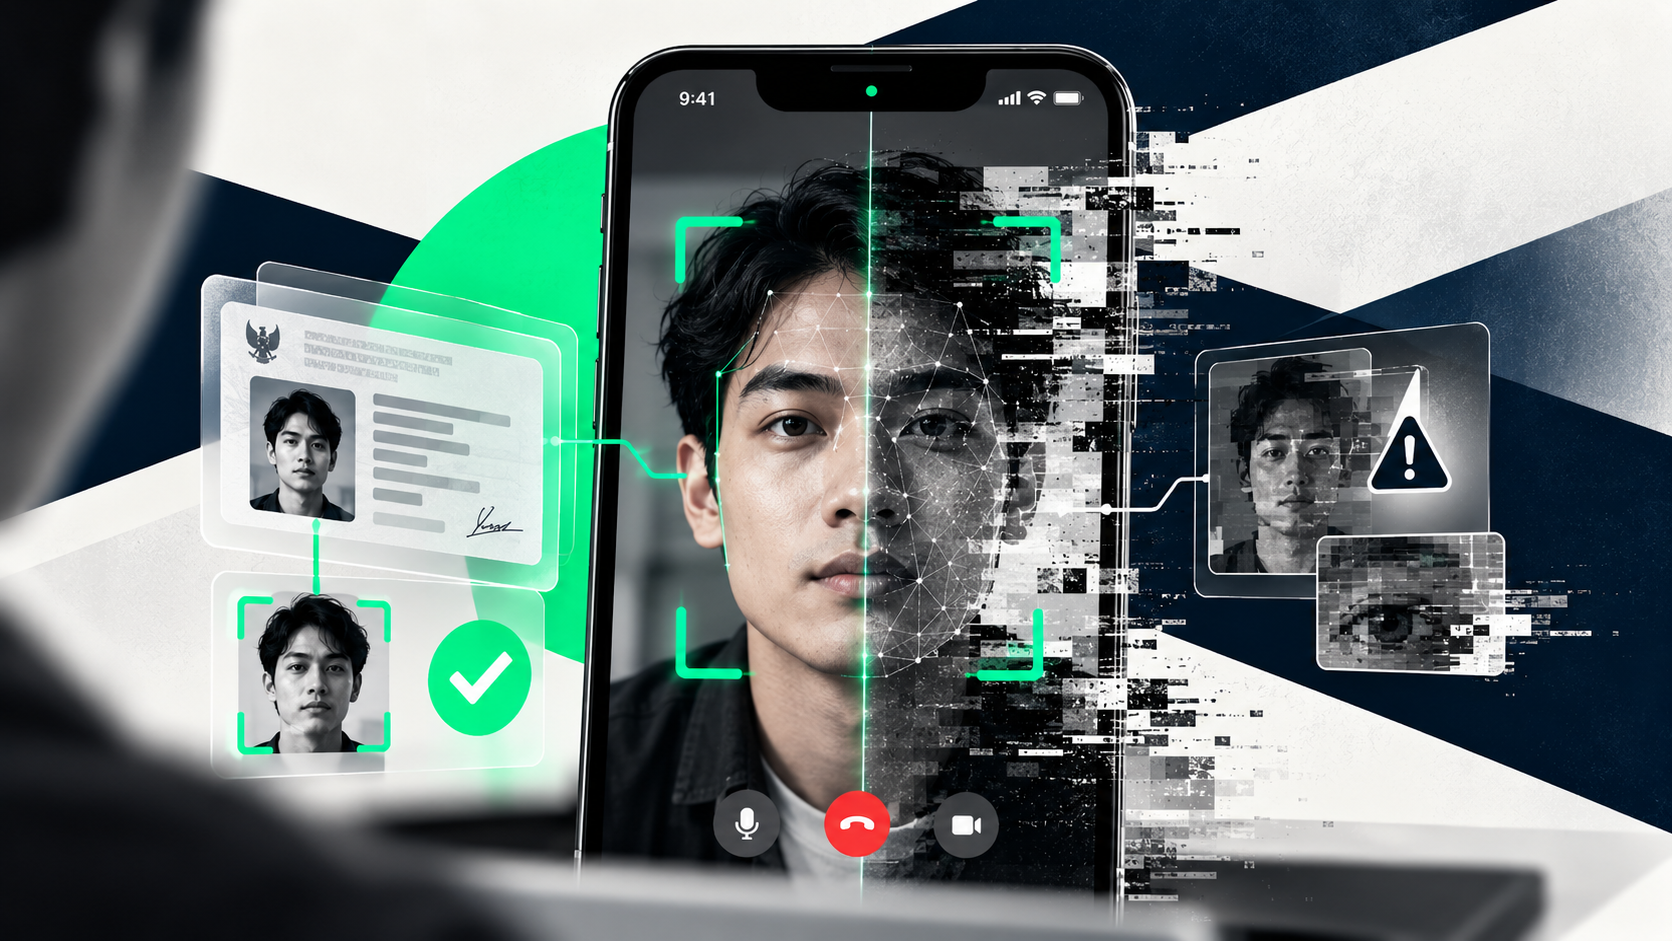
Untuk itu, sistem keamanan perlu memverifikasi lebih dari sekadar kode atau kredensial yang dimasukkan pengguna. Niki menjabarkan tiga lapisan verifikasi yang bisa memperkuat pendekatan ini, Verified Person untuk memastikan orang yang mengakses layanan adalah pengguna yang sah, Verified Document untuk memeriksa keaslian dokumen identitas saat dipakai dalam proses verifikasi, dan Verified Device untuk menilai apakah akses berasal dari perangkat yang tepercaya.
Ketiga lapisan ini memperkuat pemeriksaan identitas di berbagai tahap perjalanan pengguna. Dalam konteks pengambilalihan akun, verifikasi identitas dan perangkat bisa jadi lapisan perlindungan tambahan, sehingga OTP yang dicuri tidak menjadi satu-satunya dasar untuk memberikan akses ke rekening.
Niki juga menilai standar keamanan perlu mempertimbangkan risiko suatu aktivitas, bukan hanya nilai transaksinya. Pengaturan ulang kata sandi, misalnya, tidak melibatkan perpindahan uang secara langsung, tapi bisa membuka jalan bagi pengambilalihan rekening dan transaksi tanpa izin.
"Kalau kita menentukan apakah suatu aktivitas berisiko tinggi, kita tidak bisa hanya melihat nilai uang yang terlibat. Reset password, misalnya, tidak memiliki nilai transaksi, tetapi bisa menjadi pintu masuk untuk mengambil alih rekening. Kita perlu melihat risiko dan potensi penyalahgunaan dari aktivitas tersebut," jelas Niki.
Karena itu, tingkat autentikasi perlu disesuaikan dengan potensi penyalahgunaan dan dampak dari setiap aktivitas, bukan hanya dengan besar kecilnya transaksi.
Bagi VIDA, modus fake BTS ini menegaskan pentingnya memperkuat infrastruktur identitas digital seiring meningkatnya aktivitas keuangan lewat kanal digital. Edukasi masyarakat tetap diperlukan, tetapi perlu berjalan beriringan dengan sistem keamanan yang dirancang untuk mengenali identitas pengguna, menilai kepercayaan terhadap perangkat, dan merespons risiko secara proporsional.
Pembahasan lengkap soal modus fake BTS, tanggung jawab perlindungan konsumen, dan pendekatan keamanan digital ini bisa disimak di video podcast Andini Effendi bersama Niki Luhur melalui link berikut.